Dans cet article Dans cet article
- Qu’est-ce que la sécurité informatique exactement ?
- L’importance de la sécurité informatique pour un particulier comme pour une entreprise
- Les principales menaces à connaître
- Comment assurer sa sécurité informatique : le guide pas à pas
- Sécurité informatique en entreprise et pour un site web
- Ce qui se cache derrière certains composants et outils
- Les erreurs fréquentes qui affaiblissent la protection
- Que faire en cas d’incident de sécurité informatique ?
- Les questions que l’on se pose souvent sur la sécurité informatique
La sécurité informatique regroupe l’ensemble des moyens qui protègent les ordinateurs, les réseaux, les comptes et les données contre les accès non autorisés, les pertes et les attaques. Concrètement, elle repose sur quelques habitudes : mettre à jour, utiliser des mots de passe solides avec une double authentification, sauvegarder, et rester vigilant face aux messages suspects.
Quand on cherche à comprendre ce qu’est la sécurité informatique, on tombe vite sur un vocabulaire technique. Pourtant, l’idée est simple : empêcher qu’une personne malveillante, une erreur ou une panne ne prive quelqu’un de ses informations ou de ses outils. Ce guide explique ce que le terme recouvre, pourquoi il concerne tout le monde et comment assurer sa protection sans être expert, avec des actions classées par priorité.
Qu’est-ce que la sécurité informatique exactement ?
Le terme désigne la protection des systèmes numériques : ordinateurs, téléphones, serveurs, réseaux, applications et les informations qu’ils contiennent. On la résume souvent par trois objectifs, que les professionnels appellent la triade de la sécurité.
- Confidentialité : seules les personnes autorisées accèdent aux données.
- Intégrité : les données ne sont ni modifiées ni corrompues sans que l’on s’en aperçoive.
- Disponibilité : les services et les fichiers restent accessibles quand on en a besoin.
On confond parfois sécurité informatique et cybersécurité. La première est le terme historique, centré sur la protection des systèmes. La seconde, plus large dans l’usage actuel, insiste sur les menaces venues d’Internet. Dans la pratique, les mesures à prendre se recoupent presque entièrement.
L’importance de la sécurité informatique pour un particulier comme pour une entreprise
Un compte piraté, c’est parfois un accès à la messagerie, aux photos, aux démarches administratives ou aux moyens de paiement. Pour une petite structure, c’est aussi un site à l’arrêt, des fichiers clients exposés ou une activité bloquée plusieurs jours. Les attaquants ne ciblent pas seulement les grandes organisations : les attaques automatisées balaient Internet à la recherche de la moindre faille, quelle que soit la taille de la victime.
L’enjeu n’est donc pas de viser un risque zéro, qui n’existe pas, mais de rendre une attaque coûteuse et peu rentable, et de pouvoir se relever vite en cas de problème. C’est exactement le rôle des sauvegardes et des procédures simples évoquées plus bas.
Les principales menaces à connaître
Avant de se protéger, il faut savoir de quoi. Voici les situations les plus courantes, du plus fréquent au plus technique.
| Menace | Comment elle agit | Premier réflexe |
|---|---|---|
| Hameçonnage (phishing) | Un faux message imite une banque, un livreur ou une administration pour obtenir vos identifiants | Ne pas cliquer, passer par le site ou l’application habituelle |
| Logiciel malveillant | Un fichier ou une application piégée installe un programme espion ou bloquant | Installer uniquement depuis des sources fiables |
| Rançongiciel | Les fichiers sont chiffrés et une rançon est exigée | Disposer de sauvegardes hors ligne |
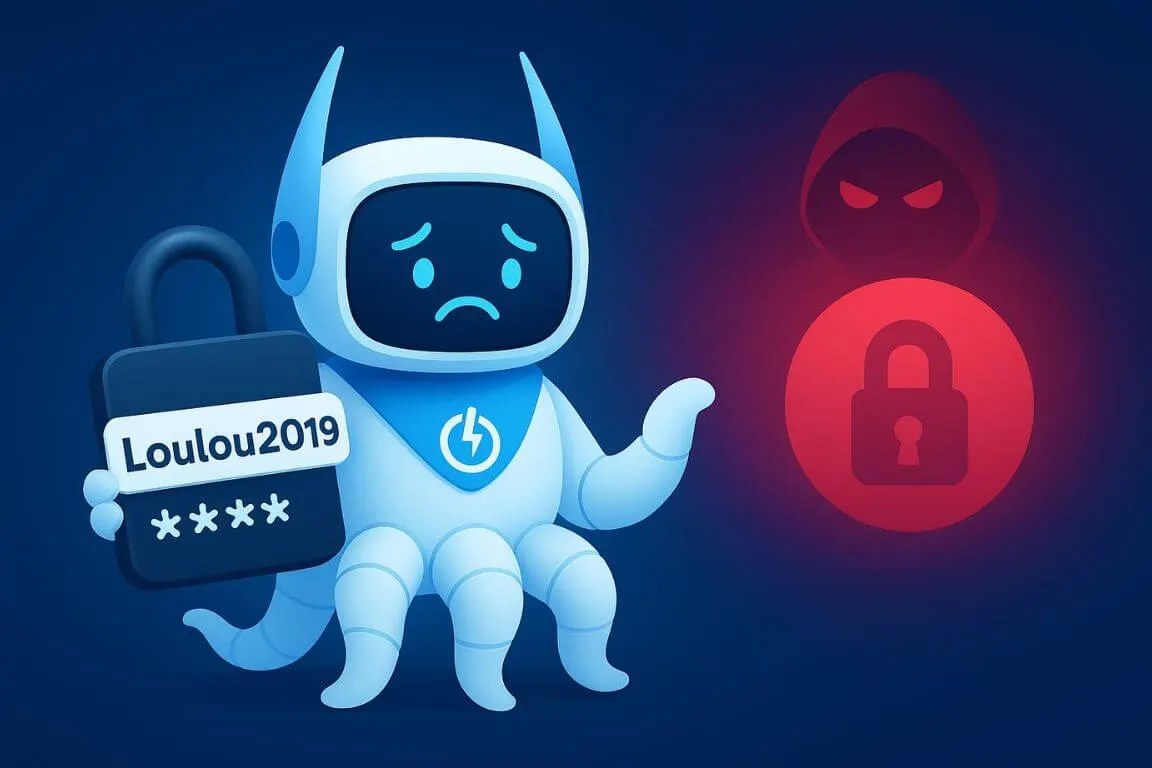
| Mot de passe volé ou deviné | Un mot de passe réutilisé fuit d’un service et sert sur d’autres | Un mot de passe unique par compte |
| Faille non corrigée | Un logiciel obsolète est exploité automatiquement | Appliquer les mises à jour |
Dans la grande majorité des cas, l’erreur humaine est le point d’entrée : un clic, un mot de passe faible, une mise à jour repoussée. C’est une bonne nouvelle, car ce sont des habitudes qui se changent.
Comment assurer sa sécurité informatique : le guide pas à pas
Plutôt que d’empiler les outils, procédez dans l’ordre. Chaque étape réduit une part importante du risque.
Étape 1 : mettre à jour systématiquement
Les mises à jour corrigent des failles connues, que les attaquants exploitent justement parce qu’elles sont publiques. Activez les mises à jour automatiques du système, du navigateur et des applications. Remplacez les appareils qui ne reçoivent plus de correctifs, comme un vieux routeur ou un téléphone abandonné par son fabricant.
Étape 2 : renforcer les mots de passe et activer la double authentification
Un mot de passe long (une phrase de plusieurs mots) vaut mieux qu’un mot court et compliqué. Surtout, il doit être différent pour chaque service. Un gestionnaire de mots de passe permet de tenir cette règle sans effort de mémoire. Ajoutez la double authentification sur la messagerie, les comptes bancaires et les réseaux sociaux : même si le mot de passe fuit, l’accès reste bloqué.
Étape 3 : sauvegarder selon la règle du 3-2-1
Gardez trois copies de vos données, sur deux supports différents, dont une hors de votre domicile ou déconnectée. Testez de temps en temps la restauration d’un fichier : une sauvegarde jamais vérifiée est une hypothèse, pas une garantie.
Étape 4 : protéger le réseau et les appareils
Changez le mot de passe par défaut du routeur, utilisez un chiffrement moderne pour le Wi-Fi et laissez le pare-feu du système activé. Un antivirus à jour complète ce dispositif, mais il ne remplace ni les mises à jour ni la prudence. Verrouillez aussi vos appareils par code ou biométrie, surtout les mobiles qui voyagent.
Étape 5 : développer le bon réflexe face aux messages
Un message qui crée l’urgence, menace de fermer un compte ou promet un gain mérite une pause. Vérifiez l’expéditeur, survolez les liens sans cliquer et, en cas de doute, joignez l’organisme par un canal que vous connaissez déjà. Savoir lire une adresse trompeuse aide beaucoup : l’article sur l’URL masquée pour votre sécurité montre un cas concret de ce type de message.
Sécurité informatique en entreprise et pour un site web
Dès qu’il y a des collaborateurs, des clients ou un site, la protection se structure. Commencez par identifier ce qui compte : quelles données, sur quels appareils, accessibles par qui. Limitez ensuite les droits au strict nécessaire, séparez les comptes administrateur des comptes du quotidien et formez les équipes aux principaux pièges, car la vigilance collective est la défense la moins chère.
Pour un site vitrine ou une boutique, la sécurité se joue aussi dans le suivi régulier : extensions à jour, sauvegardes automatiques, surveillance des accès. Un guide sur la maintenance site internet détaille ces routines, et un audit sécurité site internet permet de repérer les failles avant que quelqu’un d’autre ne les trouve.
Côté cadre légal, la protection des données personnelles est encadrée en Europe par le RGPD, qui impose des mesures de sécurité adaptées et la notification de certaines violations de données. En cas de doute sur vos obligations, rapprochez-vous d’un conseil spécialisé ou des ressources officielles françaises dédiées à la cybersécurité.
Ce qui se cache derrière certains composants et outils
La sécurité ne dépend pas que de vos réglages : le matériel embarque lui aussi des composants discrets qui gèrent l’administration à distance ou le démarrage. Comprendre leur rôle évite des inquiétudes inutiles comme des oublis de mise à jour. Pour un exemple précis, voir ce qu’explique l’article sur Intel Management Engine Interface, c’est quoi.
Science & High-Tech Alarme maison sans internet : technologies, prix et pièges à éviter
Si vous souhaitez progresser en autonomie, des ressources pédagogiques existent, par exemple des tutos informatique à appliquer sans risque sur un appareil de test avant de toucher à votre ordinateur principal.
Les erreurs fréquentes qui affaiblissent la protection
- Réutiliser le même mot de passe sur plusieurs comptes : une seule fuite suffit à ouvrir toutes les portes.
- Repousser les mises à jour par habitude, alors qu’elles bouchent des failles déjà exploitées.
- Se croire hors de portée parce que l’on n’a rien d’important : un compte piraté sert à attaquer vos contacts.
- Ne sauvegarder que sur le même ordinateur : un rançongiciel ou un vol détruit alors tout.
- Utiliser un Wi-Fi public sans précaution pour des opérations sensibles comme la banque en ligne.
- Accumuler les outils sans les configurer : un antivirus mal réglé rassure sans protéger.
Que faire en cas d’incident de sécurité informatique ?
Si vous soupçonnez un piratage, agissez dans cet ordre : déconnectez l’appareil du réseau, changez les mots de passe concernés depuis un autre appareil sain, activez la double authentification, puis vérifiez les connexions récentes de vos comptes. Prévenez votre banque si des moyens de paiement sont en jeu et conservez les preuves (messages, captures d’écran). En cas de rançon, ne payez pas sans avis d’un professionnel : le paiement ne garantit pas la récupération des fichiers. En entreprise, informez rapidement le responsable informatique ou le prestataire.
Quels réflexes adopter dans les premières minutes ?
Isoler, puis changer les accès, puis documenter. Évitez de tout effacer dans la précipitation, car certains éléments aident à comprendre ce qui s’est passé.
Les questions que l’on se pose souvent sur la sécurité informatique
Un antivirus gratuit suffit-il pour être protégé ?
Il couvre une partie des menaces, notamment les fichiers malveillants connus. Il ne protège pas d’un mot de passe réutilisé, d’un message d’hameçonnage ou d’un système jamais mis à jour. C’est un élément du dispositif, pas la totalité.
Quelle différence entre sécurité informatique et cybersécurité ?
Dans le langage courant, les deux termes se recoupent. La sécurité informatique vise la protection des systèmes et des données, la cybersécurité met davantage l’accent sur les menaces liées aux réseaux et à Internet.
Mon smartphone a-t-il aussi besoin d’être protégé ?
Oui. Il concentre messagerie, banque et photos. Verrouillage par code, mises à jour, applications issues des boutiques officielles et double authentification forment une base solide.
Combien de temps faut-il pour sécuriser un ordinateur personnel ?
Les cinq étapes de ce guide se réalisent en une à deux heures pour un foyer. Le plus long est de changer les mots de passe réutilisés, mais c’est aussi le gain le plus net.
Une petite entreprise est-elle vraiment visée par les attaques ?
Oui, car les attaques automatisées ciblent les failles, pas les noms. Les petites structures sont souvent moins préparées, donc plus faciles à compromettre.